Как восстановить кошелёк Bitcoin Cash с помощью разделения пароля
Один пароль или один файл — это потенциальная точка отказа. Забытый пароль, повреждённый накопитель, смена телефона или утечка из облачного хранилища могут привести к потере доступа к кошельку. Разделение пароля позволяет распределить риск: восстановление возможно только после объединения нескольких отдельных частей секрета.
При этом пароль кошелька и seed-фраза — не одно и то же. Чтобы схема действительно обеспечивала безопасное восстановление Bitcoin Cash, необходимо понимать роль каждого элемента и правильно организовать их хранение.
Пароль, seed-фраза и резервная копия: в чём разница
В большинстве современных HD-кошельков пароль от приложения только разблокирует зашифрованный локальный файл или интерфейс. Он обычно не является источником приватных ключей и не позволяет заново создать потерянную seed-фразу.
Основой восстановления служат:
- seed-фраза из 12 или 24 слов — она позволяет восстановить приватные ключи при использовании совместимого кошелька и правильного пути деривации;
- приватный ключ — он непосредственно связан с отдельным адресом или группой адресов;
- зашифрованная резервная копия — она защищает seed-фразу или файл кошелька от случайного или намеренного чтения.
Если seed-фраза сохранилась, но забыт пароль от интерфейса, восстановление обычно не требует перебора. Если же утеряны seed-фраза и резервная копия, знание прежнего пароля само по себе не восстановит средства. Поэтому разделение пароля рассматривают не как замену seed-фразе, а как дополнительный защитный слой вокруг неё.
Что представляет собой разделение пароля
В контексте криптокошельков под разделением пароля понимают пороговое разделение секрета, часто реализуемое алгоритмом Shamir Secret Sharing. Секрет преобразуется в несколько отдельных долей по схеме t-of-m: только заданное число долей позволяет восстановить исходное значение.
Например, при схеме 3-of-5:
- любая комбинация из трёх долей раскрывает секрет;
- две доли недостаточны для восстановления;
- утрата двух носителей не приводит к потере доступа;
- кража одной доли сама по себе не раскрывает секрет.
Bitcoin Cash не поддерживает такое разбиение непосредственно в своём сетевом протоколе. Для этого используется отдельный проверенный инструмент, работающий локально. Просто разрезать пароль на строки вида часть A и часть B недостаточно: такой способ не обеспечивает надёжное пороговое восстановление и часто приводит к ошибкам из-за пропущенных символов, пробелов или специальных знаков.
Более безопасная архитектура: разделить ключ, а не seed-фразу
Оптимальная схема предполагает разделение не самой seed-фразы, а случайного ключа, который её расшифровывает. Это позволяет сохранить seed-фразу в зашифрованном виде и не передавать ни одну её часть отдельно от общего секрета.
1. Подготовьте проверенную резервную копию
Создайте кошелёк в доверенном программном обеспечении или на аппаратном устройстве. Найдите официальную функцию экспорта seed-фразы или резервной копии и используйте только её. Если кошелёк хранит данные в несовместимом проприетарном формате, изучите официальную процедуру восстановления: разделение секрета не сделает такой файл совместимым с другими программами.
Seed-фразу следует проверить сразу после создания. Для этого можно восстановить кошелёк в чистой среде, сравнить ранее полученный адрес и при необходимости выполнить небольшую тестовую транзакцию. Не делайте резервирование на скомпрометированном компьютере и избегайте снимков экрана, буфера обмена и синхронизируемых фотографий.
2. Зашифруйте seed-фразу
Создайте с помощью криптографически стойкого генератора случайный 256-битный ключ K. Используйте его для шифрования seed-фразы или переносимого файла восстановления современным алгоритмом аутентифицированного шифрования, например XChaCha20-Poly1305 или AES-256-GCM.
Пакет резервной копии должен содержать шифротекст, уникальный nonce, параметры алгоритма и необходимые метаданные. Для получения подключа шифрования из K можно применить HKDF. Если поверх случайного ключа добавляется пароль, созданный человеком, для его преобразования в ключ лучше использовать Argon2id с уникальной солью. Не следует писать собственную реализацию шифрования.
3. Разделите ключ K по схеме Шамира
Передайте K проверенной офлайн-реализации Shamir Secret Sharing и запросите пять долей с порогом восстановления три. Каждая доля должна иметь собственный идентификатор, версию формата и контрольную сумму, чтобы повреждение или перестановку можно было обнаружить до восстановления.
Для переноса долей подходят текстовое кодирование Base32 или Bech32, специальные слова с фиксированным алфавитом либо QR-коды. Не кодируйте долю как обычную BIP39 seed-фразу, если инструмент не гарантирует обратное преобразование: это создаёт путаницу между резервными копиями и может привести к неправильному импорту.
4. Сохраните параметры восстановления
Отдельно от долей подготовьте несекретную инструкцию, содержащую:
- порог и общее количество долей, например
t = 3,m = 5; - версию используемого инструмента;
- название сети, тип монеты BCH и CashAddr;
- путь деривации, если кошелёк его использует;
- описание расположения долей без указания их значений;
- дату последней проверки восстановления.
Метаданные можно хранить открыто, но их необходимо защитить от подмены. При аутентифицированном шифровании их следует включать в Associated Data, чтобы изменение сети или пути деривации привело к ошибке проверки подлинности.
5. Распределите доли по разным местам
Для схемы 3-of-5 пять долей лучше распределить между пятью независимыми местами. Например, две можно хранить в разных конвертах, одну — на зашифрованном носителе, одну — в банковской ячейке или сейфе, а ещё одну — у доверенного человека. Важно разделить не только носители, но и уровни доступа.
| Объект | Рекомендуемое хранение |
|---|---|
| Зашифрованная резервная копия | Офлайн-носитель или защищённый контейнер в отдельном месте |
| Доли 1–5 | Пять независимых мест и носителей |
| Параметры восстановления | Отдельная инструкция без самих долей |
| Копия инструкции | В запечатанном конверте или у другого доверенного лица |
Если все пять долей находятся в одном облачном аккаунте, фотографии синхронизируются с одним смартфоном или пять QR-кодов лежат на одной флешке, фактического разделения риска не происходит. Подобное хранение удобно, но не создаёт защиты от компрометации единственной учётной записи или устройства.
Как восстановить кошелёк
Когда возникает необходимость восстановления, порядок действий должен быть заранее известен:
- Соберите любые три доли из пяти и соответствующую инструкцию.
- Проверьте версии формата, идентификаторы и контрольные суммы.
- Введите доли в офлайн-инструмент и восстановите ключ
K. - Расшифруйте резервную копию с помощью
K, сохранённой соли, nonce и параметров алгоритма. - Введите полученную seed-фразу в очищенный или заведомо надёжный кошелёк Bitcoin Cash.
- Убедитесь, что выбраны основная сеть BCH, правильный тип монеты и совместимый путь деривации.
- Сравните адрес с проверенным ранее и выполните небольшую тестовую транзакцию.
Итоговая последовательность выглядит так: доля 1 + доля 3 + доля 5 → ключ K → seed-фраза → кошелёк BCH.
Если шифрование возвращает ошибку аутентификации, вероятнее всего, выбрана неверная доля, повреждены метаданные или nonce. Не пытайтесь обходить проверку и не вводите seed-фразу в сомнительные онлайн-формы. Если seed-фраза уже была публично раскрыта, восстановление старого кошелька не устраняет риск: нужно создать новый кошелёк и перевести в него средства.
Можно ли разделить именно пароль от интерфейса
Такая схема возможна. Инструмент объединяет заданное количество долей и восстанавливает точную строку пароля, после чего её вводят в кошелёк. Однако seed-фраза или приватный ключ всё равно должны храниться отдельно: разделение пароля помогает открыть интерфейс, но не восстанавливает потерянные ключи.
Разделение непосредственно пароля создаёт две дополнительные сложности. Во-первых, нужно безошибочно кодировать пробелы, Unicode-символы и специальные знаки. Во-вторых, человеческий пароль обычно имеет меньшую энтропию, чем случайный 256-битный ключ. Поэтому для полноценного восстановления кошелька предпочтительнее зашифровать seed-фразу ключом, а уже этот ключ разделить по схеме Шамира.
От каких угроз защищает схема
Разделение 3-of-5 существенно снижает риск следующих событий:
- потеря одного или двух носителей информации;
- случайное удаление части резервных копий;
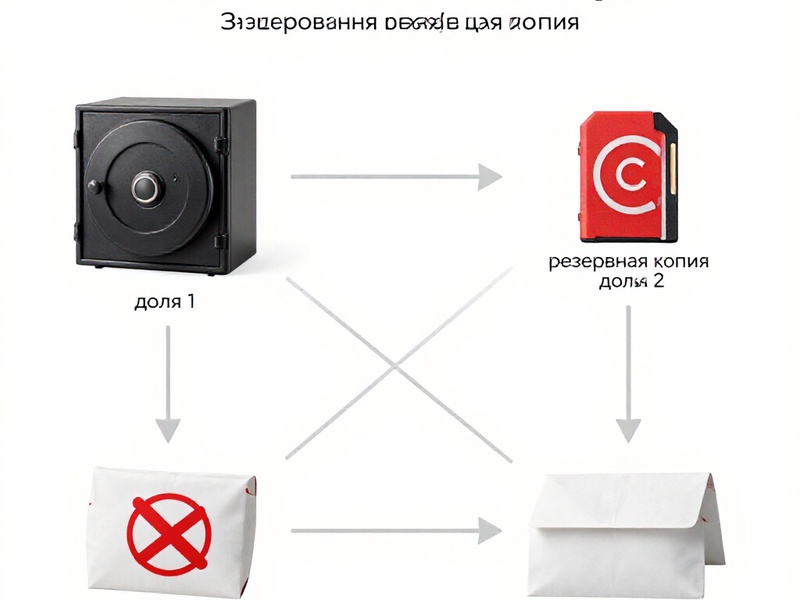
- кража или утечка из одного места хранения;
- обнаружение отдельной доли без доступа к остальным.
Оно не защищает от следующих ситуаций:
- вредоносное ПО, кейлоггер или скомпрометированный кошелёк на активном устройстве;
- получение злоумышленником всех необходимых долей и зашифрованной резервной копии;
- слабая генерация секрета или ошибки в самостоятельно написанном криптографическом коде;
- принуждение раскрыть кошелёк;
- неправильный импорт seed-фразы из-за неверной сети или пути деривации.
Таким образом, безопасность определяется не только математикой Shamir, но и качеством хранения, разделением мест доступа и проверкой процедуры восстановления.
Типичные ошибки
- Все доли в одном месте. Это удобнее, но равносильно хранению полного секрета в одном контейнере.
- Фотографии и скриншоты. Галерея смартфона часто автоматически синхронизируется с облаком.
- Онлайн-генератор. Сервис, получающий секрет для разбиения, получает возможность скомпрометировать его.
- Самодельное шифрование. Ошибка в обработке nonce, соли или ключа может сделать резервную копию бесполезной.
- Отсутствие тестового восстановления. Ошибка обнаруживается в момент потери доступа, когда исправлять её уже сложно.
- Хранение открытой seed-фразы рядом с долями. В этом случае шифрование и разделение теряют смысл.
- Потеря инструкции. Без числа необходимых долей и версии инструмента восстановление может затянуться.
Практический чек-лист
Перед переводом значительной суммы в новый кошелёк стоит проверить каждый пункт:
- Используется пороговая схема, например
3-of-5, а не простое разбиение строки. - Ключ создан проверенным генератором случайных чисел.
- Seed-фраза зашифрована современным алгоритмом аутентифицированного шифрования.
- Для каждой доли предусмотрены отдельный носитель и отдельное место хранения.
- Метаданные, инструкция и версия инструмента сохранены отдельно от секрета.
- Восстановление успешно проверено в чистой среде с небольшой тестовой транзакцией.
- При подозрении на утечку создаётся новый кошелёк, а не используется старый seed.
Разделение пароля не делает Bitcoin Cash-кошелёк неуязвимым. Оно устраняет зависимость от одного пароля и одного носителя, превращая потерю доступа в управляемую процедуру сбора нескольких независимых частей. Наиболее надёжный результат достигается, когда случайный ключ разделён по схеме Шамира, seed-фраза остаётся зашифрованной, а восстановление заранее проверено до реальной необходимости.