Извлечение данных с физически повреждённых устройств: бесстрашный и методичный подход
Введение: почему повреждённое устройство — это не конец
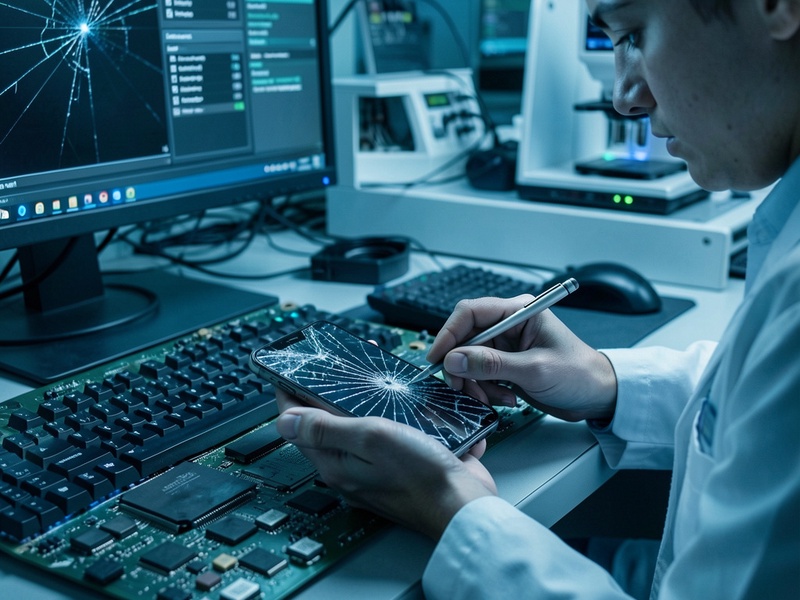
Физические повреждения — трещины, удары, коррозия, перегрев, влага и обрыв дорожек — делают извлечение данных сложной задачей. Однако паника и спешка часто вредят сильнее, чем сама авария. Правильный процесс начинается не с «вскрытия», а с диагностики, фиксации состояния и создания безопасной копии.
1. Диагностика перед вмешательством
Перед любым извлечением нужно оценить, какие данные сохранены, а какие требуют аккуратного восстановления.
- Тип повреждения: механическое разрушение корпуса, повреждение разъёма, заливание платы, отказ контроллера.
- Состояние питания: устройство не включается, перезагружается, греется, показывает признаки короткого замыкания.
- Целостность хранилища: flash-память eMMC, NAND, UFS или накопитель с контроллером — важны состояние платы, возраст и количество циклов записи.
- Шифрование и блокировка: PIN-код, биометрия, аппаратный ключ, режим восстановления, отсутствие доступа к пользовательской области.
Бесстрашный подход — это не «попробовать всё сразу», а методичное движение: осмотр → документирование → диагностика → безопасный образ → выбор минимально агрессивного метода.
2. Стратегии извлечения данных
2.1. Логический и файловый уровень
Если контроллер и файловая система читаются, лучше начать с логического извлечения: сохранение контактов, сообщений, фотографий, документов и метаданных. Этот путь быстрее и безопаснее, но может не дать удалённые фрагменты, временные артефакты и области, скрытые от обычной файловой системы.
2.2. Физический образ памяти
Для физически повреждённых устройств часто нужен побитовый или посекторный образ флеш-памяти. Криминалистический образ сохраняет не только видимые файлы, но и удалённые данные, временные фрагменты, служебные зоны и артефакты системы. Важно использовать блокировщик записи или гарантированный режим только для чтения, чтобы не изменить оригинал.
2.3. Аппаратные методы: снятие микросхемы и отладочные интерфейсы
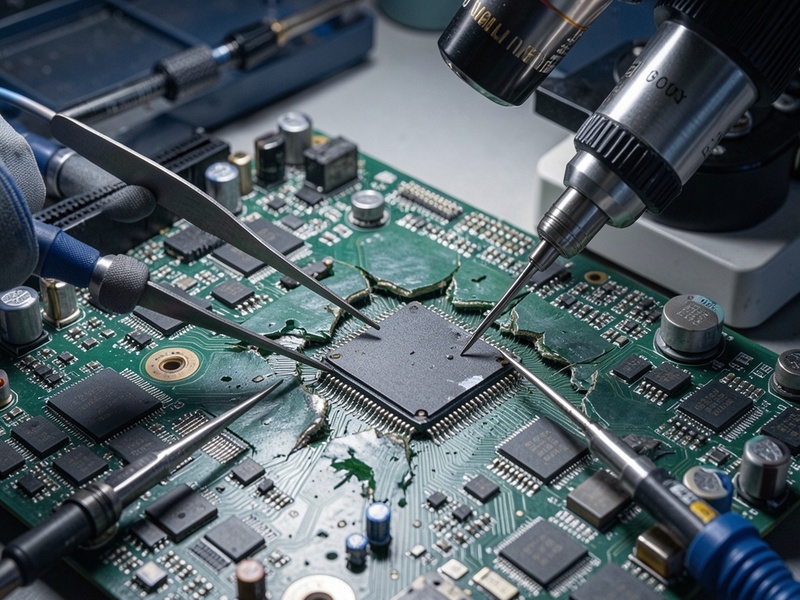
Когда контроллер не работает, специалисты могут извлечь микросхему памяти и прочитать её на программаторе. Для микроконтроллеров и прошивок используют аппаратные отладочные интерфейсы. Это высокорисковый этап: перегрев, отрыв контактных площадок, повреждение шаровых выводов или искажение данных может усложнить восстановление.
3. Практический алгоритм работы
- Зафиксируйте состояние: фото, видео, описание, серийные номера, версии прошивки и операционной системы.
- Запишите метаданные: владелец, время получения, цель восстановления, ограничения по шифрованию и юридические требования.
- Оцените риск для данных: если устройство может включиться, проверьте сохранность памяти до механического вмешательства.
- Сделайте образ: сначала безопасное копирование в режиме только для чтения, затем резервная копия полученного образа.
- Извлекайте артефакты: удалённые файлы, базы данных, логи, временные записи, служебные разделы и журнальные файлы.
- Проверяйте результаты контрольными суммами и хеш-значениями, чтобы подтвердить целостность копии.
Ключевой принцип: сначала не навреди. Любой шаг должен быть объясним с точки зрения сохранности, целостности и допустимости доказательств.
4. Типичные ошибки и как их избежать
- Попытки многократно заряжать устройство без диагностики могут добить контроллер памяти или усилить короткое замыкание.
- Запись на повреждённый носитель без режима только для чтения приводит к потере удалённых артефактов и следовых данных.
- Разбор без фотофиксации лишает специалистов возможности восстановить последовательность действий.
- Игнорирование шифрования делает образ бесполезным, если ключи и доступы не получены корректными методами.
5. Когда результат реалистичен
Шансы зависят от глубины повреждения, типа памяти, работоспособности контроллера и возможности прочитать таблицу адресов. Если микросхема памяти физически цела, шансы выше. Если разрушены дорожки, повреждены контроллер и части памяти, задача переходит в область сложного криминалистического восстановления, а не обычного ремонта.
Заключение
Извлечение данных с физически повреждённых устройств требует спокойствия, документации и последовательной стратегии. Наиболее безопасный путь — от диагностики к логическому извлечению, затем к физическому образу, и только при необходимости — к аппаратным методам. Такой бесстрашный и методичный подход помогает не «просто вскрыть», а сохранить доказательства, восстановить данные и минимизировать риск потери информации.