Digital Shield: пошаговое руководство по развертыванию системы изоляции операций восстановления
Введение
Digital Shield — это платформа, которая изолирует операции восстановления данных от продуктивной инфраструктуры. Она не позволяет восстановительным процессам напрямую изменять рабочие системы, ограничивает доступ по принципу наименьших привилегий и фиксирует каждое действие. Ниже — практическое руководство по созданию такой системы.
1. Архитектура и компоненты
Перед установкой определите состав стенда:
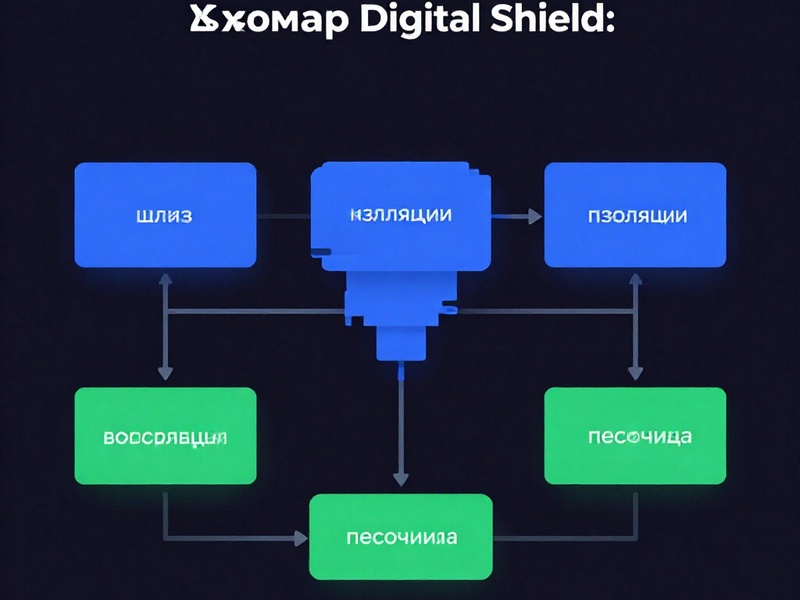
- Контроллер Digital Shield — управляет политиками, зонами восстановления и заданиями.
- Шлюз изоляции — обеспечивает сетевую развязку между резервными копиями и целевой средой.
- Прокси восстановления — выполняет монтирование снапшотов и передачу данных только в изолированный сегмент.
- Хранилище политик — база данных PostgreSQL для конфигураций, ролей и журналов.
- Агенты на целевых хостах — принимают восстановленные данные в песочнице.
- Модуль аудита — отправляет неизменяемые события в SIEM.
2. Требования
Минимальный набор:
- Серверы под управлением Linux с ядром 5.x или новее.
- Docker Engine 24+ и Docker Compose v2 либо Kubernetes 1.26+.
- PostgreSQL 14+ с отдельным пользователем и TLS.
- Синхронизация времени через NTP.
- DNS и внутренний PKI для сертификатов.
- Не менее 8 vCPU, 32 ГБ RAM и 500 ГБ SSD для контроллера в тестовой среде.
3. Подготовка инфраструктуры
- Создайте три сетевых сегмента: управляющий, резервного хранения и изолированного восстановления.
- Настройте firewall: разрешите только необходимые порты между контроллером, шлюзом и прокси.
- Запретите исходящий трафик из зоны восстановления в интернет и продуктивные сети.
- Выпустите сертификаты для контроллера, шлюза и узлов.
- Подготовьте учетную запись службы с минимальными правами.
4. Установка Digital Shield
4.1. Развертывание через Docker Compose
Создайте каталог digital-shield и файл docker-compose.yml. Пример структуры:
services:
ds-controller:
image: digital-shield/controller:latest
ports:
- 8443:8443
environment:
DS_DB_HOST: ds-postgres
DS_DB_NAME: digital_shield
DS_TLS_CERT: /certs/controller.crt
volumes:
- ./certs:/certs
ds-gateway:
image: digital-shield/gateway:latest
depends_on:
- ds-controller
ds-postgres:
image: postgres:15
environment:
POSTGRES_DB: digital_shield
POSTGRES_USER: ds_admin
POSTGRES_PASSWORD: change_me
volumes:
- ds_pgdata:/var/lib/postgresql/data
volumes:
ds_pgdata:
Запустите: docker compose up -d.
4.2. Развертывание в Kubernetes
Добавьте Helm-репозиторий и установите чарт:
helm repo add digital-shield https://charts.example.local/digital-shield
helm repo update
helm install ds digital-shield/digital-shield --namespace digital-shield --create-namespace -f values.yaml
В values.yaml укажите адрес PostgreSQL, сертификаты, ресурсы и режим изоляции.
5. Первичная конфигурация
- Откройте веб-консоль
https://ds-controller:8443. - Создайте администратора и подключите внешний identity provider по SAML или OIDC.
- Добавьте лицензию и проверьте состояние компонентов.
- Создайте зону восстановления
Recovery-Isolated. - Назначьте шлюз и прокси для этой зоны.
- Включите обязательную MFA для всех операторов.
6. Настройка изоляции восстановительных операций
Ключевой этап — политики Digital Shield:
- Just-In-Time доступ — оператор получает права только на время задания.
- Одобрение по заявке — критичные восстановления требуют второго подтверждения.
- Ограничение по времени — окна восстановления задаются заранее.
- Только чтение для источника — снапшоты монтируются без записи.
- Клонирование в песочницу — данные восстанавливаются в изолированный сегмент, а не поверх продуктивных систем.
- Сетевые микросегменты — трафик между прокси и целевыми хостами разрешен только по политике.
- Запрет прямого доступа — операторы не могут подключиться к продуктивным серверам напрямую.
7. Интеграция с системами резервного копирования
Digital Shield подключается к хранилищам и системам резервного копирования через API или CLI. Настройте:
- Учетные данные для доступа к каталогу резервных копий.
- Регистрацию backup-серверов как источников только для чтения.
- Сопоставление политик восстановления с зонами изоляции.
- Автоматическое создание песочницы перед каждым тестом.
- Хранение метаданных о каждом запуске восстановления.
8. Проверка и тестирование
Проведите учебное восстановление:
- Выберите тестовую резервную копию.
- Запустите восстановление в зону
Recovery-Isolated.
- Убедитесь, что продуктивная сеть недоступна.
- Проверьте журналы: кто запустил, какие данные, сколько времени заняло.
- Попробуйте нарушить политику и убедитесь, что система блокирует действие.
- Зафиксируйте результат и обновите документацию.
9. Мониторинг и аудит
Настройте экспорт метрик в Prometheus и событий в SIEM. Оповещения нужны для:
- неудачных попыток доступа;
- запуска восстановления вне окна;
- изменения политик;
- отключения агента;
- заполнения хранилища.
Журналы должны быть неизменяемыми. Рекомендуется отправлять их на отдельный сервер.
10. Типовые ошибки
- Использование одной сети для продуктивной и восстановительной среды.
- Общие учетные записи для операторов.
- Отсутствие MFA и согласования заявок.
- Ручное монтирование снапшотов напрямую на рабочие серверы.
- Игнорирование NTP, из-за чего журналы теряют порядок.
- Отсутствие регулярных учений по восстановлению.
11. Рекомендации по эксплуатации
- Применяйте принцип наименьших привилегий.
- Храните break-glass доступ в защищенном сейфе.
- Проводите восстановительные учения не реже раза в квартал.
- Обновляйте Digital Shield после проверки совместимости.
- Документируйте каждую зону, политику и интеграцию.
- Регулярно пересматривайте права операторов.
Заключение
Digital Shield позволяет построить управляемый контур изоляции для операций восстановления. Если развернуть контроллер, шлюз и прокси в отдельных сегментах, настроить JIT-доступ, аудит и регулярные проверки, можно снизить риск случайного или вредоносного воздействия на продуктивную среду. Главное — не просто установить систему, а закрепить процессы, роли и контроль в регламентах.