Коллизионная атака на Jade: возможна ли она в реальности?
Введение
Jade и коллизионная атака — сочетание, которое звучит как узкоспециальная криптографическая проблема. Короткий ответ: практически — нет, если Jade использует современные параметры и не имеет известных структурных слабостей; теоретически — да, но сложность обычно экспоненциально велика. Чтобы оценить это точно, нужно понимать, что именно называется Jade: хеш-функция, криптографический примитив, протокол или внутренний компонент системы.
Что такое коллизионная атака
Коллизионная атака ищет два разных входа M1 и M2, для которых:
H(M1) = H(M2)
Для незащищенной хеш-функции с n-битным выходом существует общая birthday-атака (атака «дней рождения»). Она требует примерно 2^(n/2) вычислений хеша. Это фундаментальный барьер для любой хеш-функции без структурных дефектов.
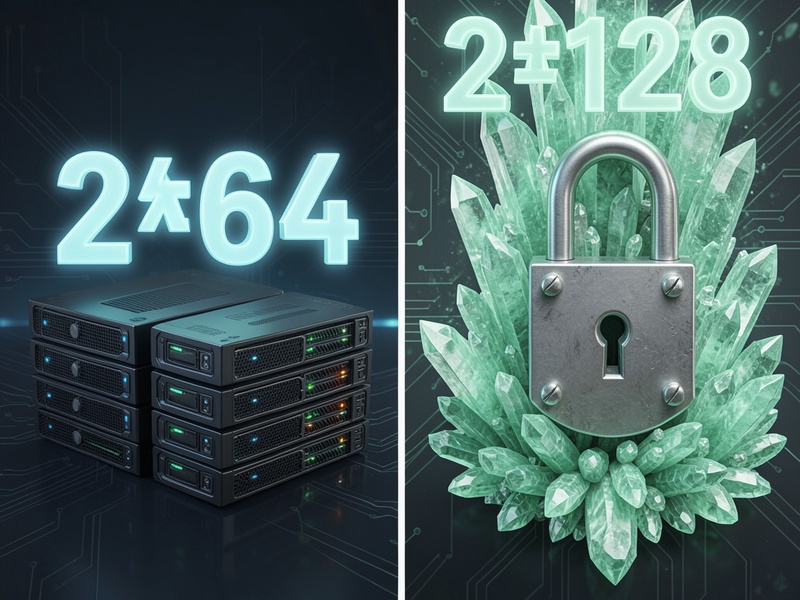
- 128-битный выход: около 2^64 операций — теоретически достижимо для очень крупного бюджета.
- 160-битный выход: около 2^80 — крайне сложно, но не абсолютный предел для государственных ресурсов.
- 256-битный выход: около 2^128 — практически невозможно при нынешних технологиях.
- 512-битный выход: около 2^256 — недостижимо в обозримом будущем.
Ключевой вопрос: какой именно Jade?
Название Jade может относиться к разным проектам и примитивам. Поэтому корректный аудит невозможен без версии, спецификации и параметров. Важно проверить:
- Длину выхода. Она задает базовую сложность birthday-атаки.
- Структуру. Merkle–Damgård, sponge, ARX, SPN или что-то иное — от этого зависят возможные атаки.
- Число раундов. Ослабленные версии часто ломаются быстрее полных.
- Наличие ключа и доменное разделение. Контекст использования меняет последствия коллизии.
- Публичный криптоанализ. Независимые результаты важнее маркетинговых заявлений.
Возможна ли атака на Jade на практике?
Если Jade — это хеш-функция с 256-битным или большим выходом, современная практическая коллизионная атака на полную версию маловероятна. Даже с учетом GPU, FPGA и ASIC кластеров сложность 2^128 выходит за пределы реальных вычислений. Для сравнения: перебор 2^128 операций при гипотетических 10^18 операций в секунду занял бы порядка 10^20 секунд — намного больше возраста Вселенной.
Если у Jade 128-битный выход, ситуация сложнее. Birthday-атака с 2^64 операций находится на границе возможного для богатого противника. Однако это не означает, что атака автоматически осуществима: нужны эффективные вычисления, память или алгоритм Полларда, энергия и время. Для 160-битного выхода атака становится еще на 2^16 раз дороже, а для 256-битного — на 2^64 раз дороже, что меняет вывод на «невозможно».
Если в Jade есть структурная слабость — например, плохая диффузия, короткие раунды, неудачное построение компрессионной функции или алгебраическая уязвимость — сложность может упасть ниже 2^(n/2). Но такие результаты должны быть подтверждены в рецензируемых работах. В открытых источниках нет надежных подтверждений практической коллизионной атаки на Jade, которая обходила бы общую birthday-оценку для полноценной версии.
Что это значит для безопасности
- Для 256+ бит: риск коллизионной атаки практически незначителен.
- Для 128 бит: теоретический риск есть, особенно в долгосрочной перспективе и при больших ресурсах противника.
- Для ослабленных или учебных версий: атака может быть вполне реальной.
- Для протоколов: последствия зависят от того, где используется Jade. Коллизия опасна в сертификатах, подписях, блокчейне и системах целостности; в паролях или HMAC эффект обычно иной.
Практические рекомендации
- Не использовать нестандартные хеш-функции без независимого аудита.
- Предпочитать SHA-256/SHA-512, SHA-3, BLAKE2/BLAKE3 для новых систем.
- Для защиты от коллизий выбирать выход не менее 256 бит.
- Следить за криптоаналитическими публикациями о конкретной версии Jade.
- Если Jade уже используется, провести аудит параметров, протокола и доменного разделения.
Вывод
Коллизионная атака на Jade возможна теоретически, но не универсально возможна практически. Для полноценной версии с 256-битным выходом и без известных дефектов она остается неосуществимой в реальном мире. Для 128-битного выхода и ослабленных конфигураций риск существенно выше. Главный критерий — не название Jade, а конкретная спецификация, длина хеша и результаты открытого криптоанализа.