Как предотвратить утечку ключей при восстановлении кошелька Tezos: практическая инструкция для пользователей
Криптовалютная сеть Tezos с нативным токеном XTZ является одним из самых популярных публичных блокчейнов с механизмом делегированного доказательства доли и встроенной системой ончейн-голосования. Миллионы пользователей по всему миру хранят активы в некастодиальных кошельках Tezos, но наиболее уязвимым этапом для кражи средств и утечки ключей является процесс восстановления доступа после смены устройства, утери данных или переустановки клиента. По статистике платформ защиты от мошенничества, более 60% всех краж активов в сети Tezos происходит именно на этапе восстановления, когда пользователь расслабляется и не проверяет источники программного обеспечения.
Основные риски утечки приватных ключей и сид-фразы при восстановлении кошелька Tezos
Прежде чем переходить к практическим мерам защиты, важно четко понимать, через какие каналы злоумышленники чаще всего получают доступ к данным пользователей:
- Фишинговые веб-ресурсы и поддельные клиенты — мошенники создают точные копии официальных кошельков Tezos (Temple, Umami, Galleon, Kukai), размещая их на доменах, похожих на официальные, и продвигают через рекламу в поисковых системах и социальных сетях. При вводе сид-фразы на таком ресурсе все данные автоматически отправляются злоумышленникам.
- Вредоносное программное обеспечение — специализированные малвари крадут данные из буфера обмена, когда пользователь копирует сид-фразу для ввода в кошелек, подменяют адреса получателей при транзакциях и сканируют файловую систему на предмет сохраненных приватных ключей.
- Небезопасная среда работы — восстановление кошелька в публичной сети Wi-Fi, на необслуживаемом устройстве с устаревшим ПО, при включенном удаленном доступе или шаринге экрана позволяет третьим лицам перехватить ввод ключа в реальном времени.
- Сторонние сервисы «быстрого восстановления» — мошенники предлагают вернуть доступ к кошельку за комиссию, требуя передать им полную сид-фразу или приватный ключ, после чего мгновенно выводят все активы.
Пошаговые проверенные меры защиты при восстановлении доступа к кошельку Tezos
Соблюдение простых, но строгих правил позволяет снизить риск утечки ключей до минимальных значений, сравнимых с риском при создании нового кошелька:
1. Подготовьте изолированную среду для работы
Для процесса восстановления используйте отдельное устройство, не подключенное к публичным сетям. В идеале это должен быть ноутбук или компьютер, который не используется для повседневного серфинга, не имеет установленных неофициальных приложений. Перед началом работы проведите полную проверку системы на вредоносное ПО лицензированным антивирусом, отключите неиспользуемые расширения в браузере и включите встроенную защиту буфера обмена.
2. Используйте только проверенные официальные клиенты
Никогда не переходите на страницы загрузки кошелька по рекламным ссылкам из поиска или из сторонних чатов. Сохраните в закладки браузера адреса официальных ресурсов кошельков Tezos, а перед установкой обязательно сверьте контрольную сумму дистрибутива, размещенную на официальных репозиториях проекта на GitHub. Откажитесь от установки приложений из неофициальных магазинов, где часто распространяются подделки под популярные кошельки.
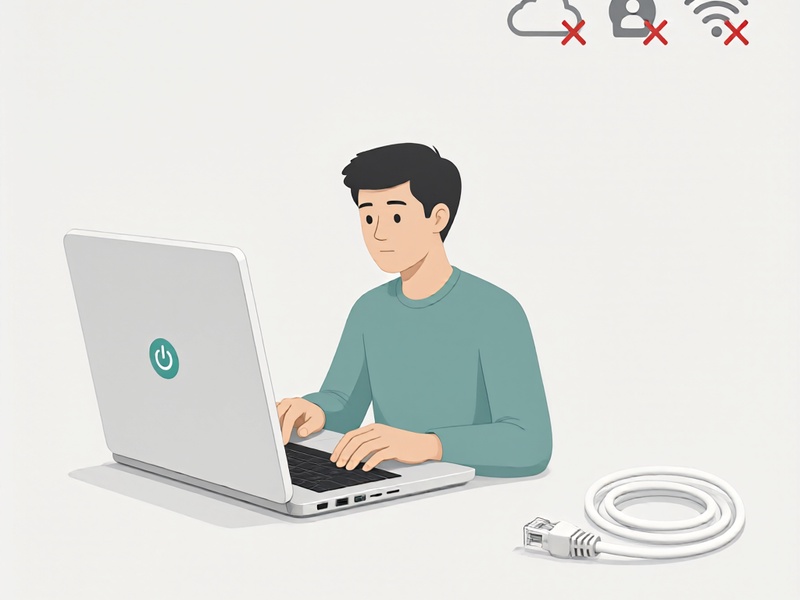
3. Работайте с сид-фразой без копирования и вставки
Мнемоническая фраза из 12 или 24 слов является основой для восстановления полного доступа к кошельку. При вводе в клиент никогда не копируйте слова из файла или заметки — введите каждое слово вручную, исключая перехват данных через буфер обмена. Не используйте автоматические функции заполнения форм в браузере, не включайте шаринг экрана и не фиксируйте процесс ввода на камеру. После завершения восстановления удалите все локальные заметки с сид-фразой, не сохраняйте эти данные в облачных хранилищах, не отправляйте их в мессенджеры или электронную почту.
4. Откажитесь от любых сторонних запросов на передачу ключей
Помните основное правило некастодиальных кошельков Tezos: никакая официальная поддержка проекта, разработчики или сообщество никогда не запросит у вас сид-фразу или приватный ключ. Любой запрос таких данных от лица поддержки является стопроцентным мошенничеством. Не передавайте ключи ни сервисам восстановления, ни «экспертам», которые предлагают помочь с настройкой кошелька.
5. Проведите тестовую транзакцию после завершения восстановления
После того как вы восстановили доступ к кошельку, не отправляйте сразу все активы на этот адрес. Сначала переведите небольшую сумму XTZ с другого проверенного кошелька, убедитесь, что отображаемый адрес полностью совпадает с адресом вашего восстановленного кошелька, а сумма дошла без искажений. Только после этого можно переводить основную часть активов.
Распространенные ошибки, приводящие к утечке ключей
Даже соблюдение общих правил не гарантирует защиту, если пользователь допускает типичные ошибки:
- Восстановление кошелька на общедоступном компьютере в интернет-кафе с последующим сохранением сессии в браузере
- Хранение сид-фразы в виде скриншота в галерее смартфона, к которому имеют доступ сторонние приложения
- Ввод сид-фразы на веб-версии кошелька через незащищенное соединение без проверки SSL-сертификата ресурса
- Передача сид-фразы третьим лицам для проверки корректности фразы
Заключение
Процесс восстановления кошелька Tezos является критически важным этапом взаимодействия с блокчейном, на котором сосредоточено внимание подавляющего большинства криптомошенников. Основной принцип безопасности при этой операции — минимальное доверие: не передавайте ключи третьим лицам, используйте изолированную среду, проверяйте каждый источник программного обеспечения и исключайте любые способы перехвата вводимых данных. Соблюдение этих правил позволит сохранить активы в XTZ и избежать утечки приватных ключей.