Стратегия восстановления пароля Krux: пошаговое руководство по разработке и внедрению
В современных условиях предприятия активно используют платформу управления данными об аудитории Krux для персонализации маркетинговых кампаний, анализа поведения пользователей и оптимизации взаимодействия с клиентами. Поскольку в системе хранятся конфиденциальные данные о целевой аудитории, нарушение доступа или несанкционированный вход в аккаунт может привести к финансовым потерям, репутационным рискам и несоблюдению нормативных требований (например, GDPR или ФЗ-152 «О персональных данных»). Разработка продуманной стратегии восстановления пароля Krux — один из ключевых элементов системы информационной безопасности компании, который позволяет балансировать между защитой данных и удобством работы авторизованных пользователей. В этой статье разберём основные принципы формирования такой стратегии, пошаговый алгоритм её внедрения и распространённые ошибки, которые стоит избегать.
Основные принципы разработки стратегии восстановления пароля Krux
Стратегия восстановления пароля не должна быть разработана хаотично — она опирается на несколько базовых принципов, которые гарантируют её эффективность и безопасность:
- Приоритет безопасности данных. Процедура восстановления не должна оставлять лазеек для социальной инженерии, брутфорс-атак или несанкционированного доступа. В частности, не рекомендуется использовать контрольные вопросы с общедоступными ответами (например, «девичья фамилия матери» или «название родного города») — эту информацию злоумышленники могут получить из открытых социальных сетей.
- Доступность для авторизованных пользователей. Слишком сложная процедура восстановления приводит к простоям в работе, обращениям в службу поддержки и снижению производительности команд, которые используют Krux для ежедневных задач. Для обычных пользователей стоит предусмотреть автоматизированный самостоятельный восстановительный путь, не требующий участия администратора.
- Соответствие нормативным требованиям. Поскольку Krux хранит персональные данные пользователей, процедура восстановления пароля должна соответствовать требованиям законов о защите персональных данных. В том числе необходимо вести аудиторские журналы всех операций с доступом, подтверждать личность пользователя перед сбросом пароля и не передавать данные для восстановления через незащищённые каналы связи.
- Дифференциация по уровню доступа. Пользователи с разными правами в системе (обычные маркетологи, аналитики, супер администраторы) должны проходить разную по сложности процедуру восстановления — чем выше уровень доступа, тем больше проверок требуется для подтверждения личности.
Пошаговый алгоритм формирования стратегии восстановления пароля Krux
Разработку стратегии стоит проводить последовательно, с учётом особенностей использования платформы в вашей компании. Мы подготовили универсальный пошаговый алгоритм, который подойдёт для большинства предприятий:
Шаг 1. Аудит текущих настроек доступа
Прежде чем вносить изменения, изучите текущую ситуацию:
- сколько пользователей имеет доступ к Krux и какие роли им присвоены;
- как сейчас организована процедура восстановления пароля (самостоятельный сброс через почту, обращение в поддержку, другие варианты);
- были ли ранее инциденты, связанные с несанкционированным доступом или утерей пароля.
По результатам аудита вы сможете выявить уязвимости и точки для улучшения.
Шаг 2. Разделение сценариев восстановления по ролям
Разделите всех пользователей на группы по уровню доступа и для каждой пропишите свой сценарий восстановления:
- Обычные пользователи (маркетологи, контент-менеджеры, младшие аналитики): доступ к ограниченному набору функций, возможность самостоятельного сброса пароля через двухфакторную проверку (почта + код из приложения-аутентификатора).
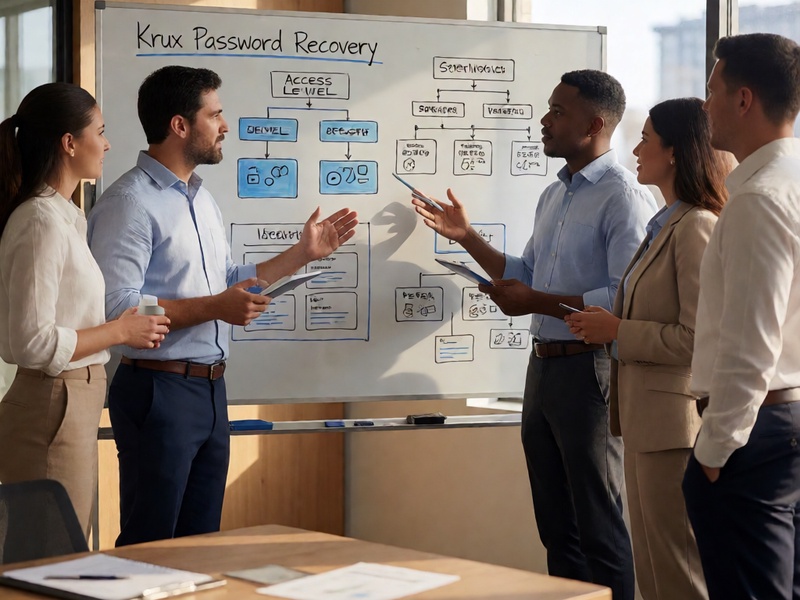
- Руководители отделов и старшие аналитики: доступ к расширенным отчётам и данным об аудитории, самостоятельный сброс с подтверждением через два канала + уведомление администратора о факте восстановления.
- Супер администраторы: доступ ко всем функциям и настройкам системы, восстановление пароля только после ручной проверки другим администратором и подтверждения личности через три независимых канала (например, рабочая почта, корпоративный мессенджер и звонок на рабочий номер).
Согласно стандарту ISO 27001, процедуры восстановления доступа к критическим информационным системам должны предусматривать как минимум два независимых метода проверки личности пользователя. Для аккаунтов с повышенными правами рекомендуется использовать три и больше методов.
Шаг 3. Внедрение инструментов для контроля и мониторинга
Чтобы стратегия работала эффективно, настройте дополнительные инструменты:
- Аудиторские журналы: записывайте все запросы на восстановление пароля, включая время запроса, IP-адрес, идентификатор пользователя и результат операции.
- Система оповещений: настройте автоматические уведомления для администраторов при попытках восстановления пароля для аккаунтов с высоким уровнем доступа, а также при множественных неудачных попытках входа или восстановления.
- Регулярные проверки: раз в квартал проводите аудит процедуры восстановления, чтобы убедиться, что она соответствует текущим потребностям компании и новым угрозам кибербезопасности.
Шаг 4. Обучение пользователей
Даже самая продуманная стратегия не будет работать, если пользователи не знают о её правилах. Проведите обязательное обучение для всех сотрудников, которые используют Krux: расскажите, как восстановить пароль самостоятельно, как защищать свои учётные данные и о каких подозрительных активностях стоит сообщать в отдел информационной безопасности.
Распространённые ошибки при разработке стратегии и способы их избежания
Многие компании допускают типичные ошибки при формировании политики восстановления пароля для Krux, которые снижают безопасность или приводят к неудобствам для пользователей. Разберём самые частые из них:
- Слишком простая проверка личности. Если для сброса пароля достаточно только указать адрес рабочей почты, злоумышленники могут легко получить доступ к аккаунту, если взломают почту сотрудника. Способ избежания: используйте как минимум два независимых канала подтверждения личности, предпочтительно с применением приложений-аутентификаторов или аппаратных ключей.
- Отсутствие дифференциации по ролям. Если обычный пользователь и супер администратор проходят одинаковую процедуру восстановления, риск компрометации административного аккаунта значительно возрастает. Способ избежания: обязательно разделяйте сценарии восстановления в зависимости от уровня доступа, для высокопривилегированных аккаунтов добавляйте ручную проверку.
- Нерегулярное обновление стратегии. Если вы разработали политику один раз и не обновляете её несколько лет, она перестаёт соответствовать новым угрозам и изменениям в структуре компании. Способ избежания: раз в год пересматривайте стратегию восстановления пароля, учитывайте новые методы атак и изменения в ролевой структуре пользователей Krux.
- Слишком сложная процедура для обычных пользователей. Если для восстановления пароля сотруднику нужно обращаться к нескольким администраторам и ждать подтверждения несколько часов, это приводит к простоям в работе и снижению эффективности. Способ избежания: для пользователей с низким и средним уровнем доступа организуйте быстрый самостоятельный восстановительный путь, оставив ручную проверку только для администраторских аккаунтов.
Заключение
Разработка эффективной стратегии восстановления пароля для Krux — важная часть обеспечения информационной безопасности компании, которая помогает защитить конфиденциальные данные об аудитории и избежать простоев в работе. При формировании стратегии стоит опираться на принципы приоритета безопасности, доступности для авторизованных пользователей и соответствия нормативным требованиям, разделять сценарии восстановления по ролям и регулярно проверять актуальность правил. Правильно настроенная процедура восстановления не только защищает систему от несанкционированного доступа, но и повышает удобство работы с платформой для всех сотрудников.